

连续四年获信通院认可:Agent 时代,行为验证为什么更值钱了?
2026-09-21 18:10:22 • 10 min read
连续四年获信通院认可:Agent 时代,行为验证为什么更值钱了?

2026-09-21 18:10:22 • 10 min read
导语
9月17日,中国信通院“铸基计划”2026年年中会议公布两项结果:极验行为式验证码解决方案入选《高质量数字化转型技术解决方案》,同时进入《高质量数字化转型产品及服务全景图》。
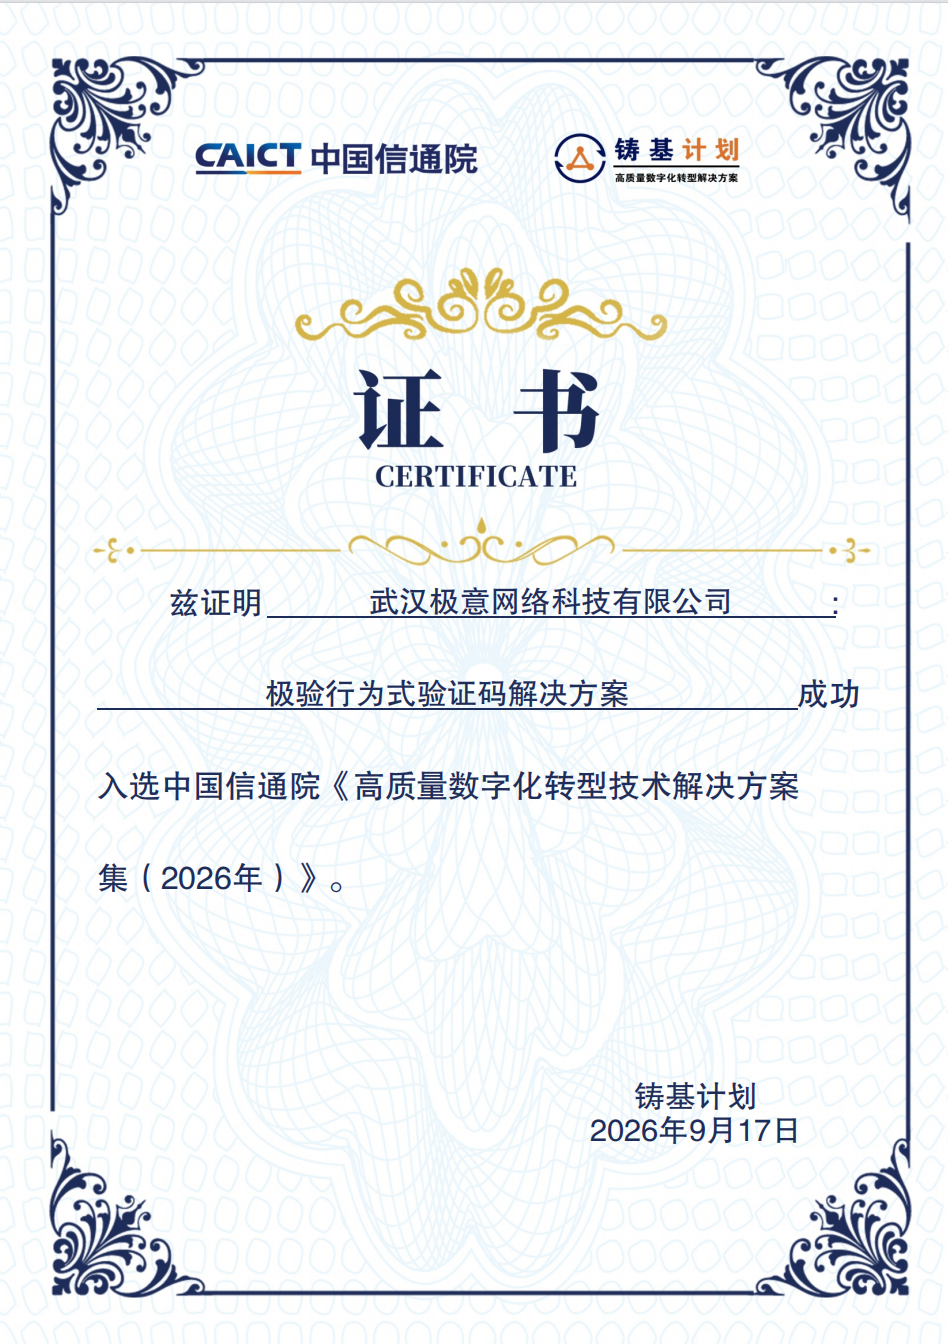
图1:证书·入选《高质量数字化转型技术解决方案集(2026)》
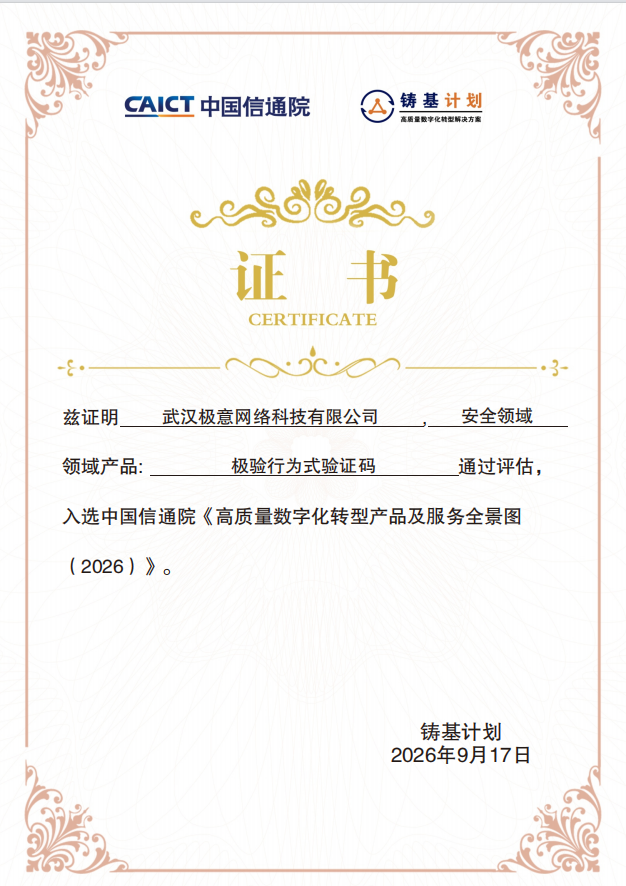
图2:证书·入选《高质量数字化转型产品及服务全景图(2026)》
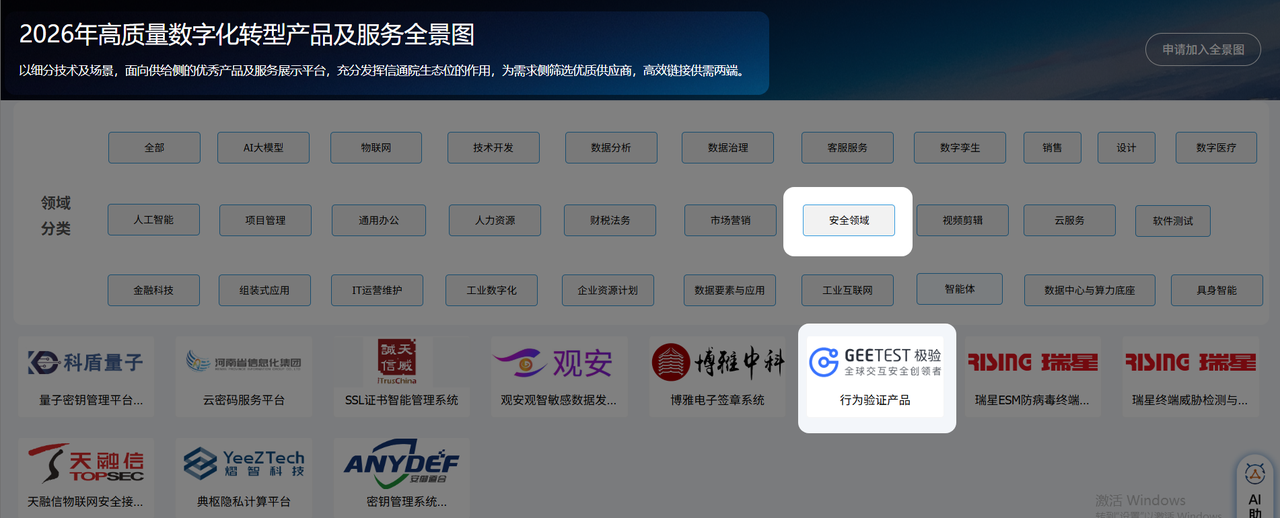 图3:《2026年高质量数字化转型产品及服务全景图》
前者关注解决方案实践,后者关注产品服务能力,合在一起指向同一个判断,行为式验证码已在真实业务场景中承担风险识别和关键交互保护的任务。
图4:极验受邀出席铸基计划2026年中会议
至此,极验已连续四年获得中国信通院认可:
【最新动态】极验入选数字化转型产品及服务全景图,赋能传统行业转型
不过,行业认可的价值最终要落到业务里:它能否解决正在发生的问题,能否适应持续变化的风险,能否帮助企业控制安全投入。
这个问题的紧迫性,来自攻击侧正在发生的变化。
Agent 拉低攻击门槛,防守的账随之变化
过去发起自动化攻击,需要脚本编写、协议逆向等专门能力;
现在借助通用大模型,攻击代码和绕过思路可以被快速生成。
更关键的是迭代速度,攻击方可对防护规则做自动化探测与批量试错,绕过方案的迭代周期从周级压缩到小时级,任何一条静态规则的“有效期”都在缩短。
同时,AI 生成的操作轨迹、点击节奏和文本内容越来越接近真人,单靠轨迹与时序特征区分人机,识别压力明显上升。
黑产是一门生意,有投入、有产出,也在算投入产出比。攻击提速后,企业的防守账在三处同时变贵:
.jpeg)
- 策略维护变贵:攻击变体出现更快,固定规则的有效周期缩短,安全团队要花更多时间分析异常、更新策略、调整阈值。
- 处置成本变贵:批量账号、异常内容一旦进入业务,账号清理、资源追回、数据核查和事件复盘的工作量会持续扩大。
- 体验与资源变贵:提高验证频率是直接做法,但正常用户要承担额外操作;短信、优惠券、积分、试用权益一旦被批量消耗,损失直接出现在经营账目里。
行为验证如何帮企业稳住防守成本
行为验证部署在注册、登录、发帖、活动参与和敏感操作等关键交互节点,这些节点既连接正常用户,也是自动化攻击进入业务的主要入口。
.jpeg)
它结合交互行为、设备环境和其他风险信号对访问分级,并匹配相应策略:低风险保持轻交互,可疑操作进一步验证,高风险请求直接限制。
对企业,这带来三笔直接收益:
- 转化少损耗:按风险分配验证强度,正常用户不必为攻击买单,即使提高防护强度也能兼顾流程顺畅。
- 维护更省力:持续识别变化中的风险,减少对单一静态规则的依赖,降低安全团队反复调参、处置同类攻击的工作量。
- 资源少被薅:在异常访问消耗短信、权益、内容和接口资源之前完成风险判断,并将同一套风险判断思路复用到多个业务环节,减少防护割裂带来的管理负担。
一句话概括:正常用户顺畅走完业务流程,批量攻击难以稳定复制,安全团队以可控投入维持长期防护。这也是行为式验证码在 Agent 时代更具现实意义的原因。
END
连续四年之后,做可持续的防守
Agent 能力仍在快速发展,攻击形态会继续变化。
极验将持续研究 Agent 参与业务攻击后的新行为特征,完善行为分析、环境感知、风险分级和动态验证能力,并继续覆盖注册、登录、营销、内容、交易等黑产链路环节,让企业按风险差异配置验证策略,而不是统一加码。
更高的防护强度如果长期依赖加人力、加验证频率、牺牲用户体验,安全投入很快会面临压力。
Agent 时代需要一套可持续的防守方式:保护正常用户,守住业务资源,让批量攻击难以稳定获利。
连续四年获得中国信通院认可,是对这条路线的阶段性肯定。
接下来,极验仍将围绕企业真实的业务成本和安全需求,持续完善行为验证能力,为数字化业务提供稳定、可控的安全支持。